Notifikacija o phishing kampanji koja cilja Hostico
Brend Hostico je cilj velike phishing kampanje. Saznajte kako da identifikujete lažne poruke i koje mere zaštite vam preporučujemo.
U posljednje dvije dane, brend Hostico je postao meta opsežne phishing kampanje, putem koje se distribuiraju lažni e-mailovi koji neovlašteno koriste identitet naše kompanije. Cilj ovih poruka je da zavara primatelje i navedu ih da pristupe zlonamjernim web stranicama, gdje mogu biti ugroženi njihovi lični podaci, informacije o prijavljivanju ili bankarski podaci.
Prve prijave su primljene u subotu, 10. oktobra 2026, oko 13:00 časova, kada su nas neki korisnici obavestili o postojanju sumnjivih e-mailova, predstavljeni kao zvanične komunikacije Hostico. Tokom nedelje, 11. oktobra 2026, prevarantska aktivnost se značajno povećala, identifikovani su ponovljeni talasi poruka poslatih vlasnicima .ro domena.
Koje mere sam preduzeo do sada?
Odmah nakon što smo primili prve pritužbe, započeli smo potrebne korake za informisanje korisnika i ograničavanje uticaja ove kampanje.
U prvoj fazi, objavili smo upozorenja u sekciji obaveštenja vebsajta Hostico, kao i na našim zvaničnim društvenim mrežama, kako bismo skrenuli pažnju na prevarantske poruke koje su u opticaju.
U paralel, poslata su obaveštenja o zlostavljanju odgovornim entitetima za upravljanje domenima koji su uključeni u napad. Ove prijave su se odnosile na domen koji je povezan sa adresama korišćenim za slanje poruka, kao i na domen koji se koristi za preusmeravanje primaoca na zlonamerne stranice.
Imajući u vidu intenziviranje kampanje tokom dana u nedelju, 11. oktobra 2026. godine, doneli smo odluku o proširenju mera informisanja. Tako je poslata obaveštenja putem newsletter-a svim klijentima Hostico, a ova informacija je takođe objavljena na našem blogu, kako bi bila dostupna svakoj osobi koja primi takvu poruku.
Kako se mogu identifikovati prevarantske poruke?
napadači pokušavaju da stvore utisak da poruke potiču od Hostico, koristeći ime kompanije i elemente koji mogu sugerisati legitimnu komunikaciju. Takvi pokušaji mogu pozvati na probleme vezane za usluge, domene, račune ili sigurnost naloga, kako bi se odrednici naterali da deluju bez da provere autentičnost zahteva.
Jedan važan element predstavljaju linkovi uključeni u ove poruke. Oni usmeravaju korisnike ka vebsajtovima koji imitiraju legitimne stranice, s ciljem prikupljanja unetih informacija, uključujući lozinke ili podatke o bankovnim karticama.
Da bismo olakšali identifikaciju ovih pokušaja prevare, ispod predstavljamo primer poruke koja je poslata u okviru aktuelne kampanje. Ova poruka ilustruje način na koji napadači pokušavaju da iskoriste identitet Hostico kako bi dali kredibilitet zahtevima i kako bi naveli primaoce da pristupe spoljnim linkovima.
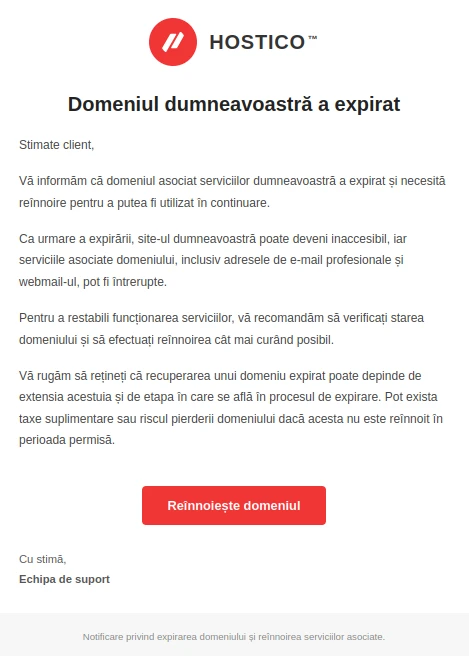
Napominjemo da predstavljeni primjer ne predstavlja nužno jedinu varijantu poruka koje su u opticaju, već je to varijanta koja je identificirana u tom trenutku. Sadržaj, adrese pošiljalaca i korišćeni linkovi mogu se mijenjati tokom kampanje, zbog čega preporučujemo da se ne oslanjate isključivo na sličnost s prikazanom porukom.
Do trenutka, među adresama identifikovanim u distribuciji prevarantskih poruka nalaze se:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Važno: Te adrese e-mail, nisu neophodno jedine korišćene . Napadači mogu koristiti i druge adrese e-pošte ili domene za nastavak kampanje. Iz tog razloga, preporučujemo da proverite svaku sumnjivu poruku, bez obzira na adresu ili ime pošiljaoca koje se prikazuje.
Preciziramo da ove poruke nisu poslate od strane Hostica i ne predstavljaju zvanične komunikacije naše kompanije.
Kako da proverite da li poruka dolazi od Hostico-a?
Zvanične komunikacije vezane za ugovorene usluge se šalju na e-mail adrese povezane sa korisničkim nalozima ili ovlašćenim podnalozima. Među zvaničnim adresama koje koristi Hostico su:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Provjera adrese pošiljatelja predstavlja prvi korak, ali ne bi trebala biti jedini kriterij koji se uzima u obzir, jer određene prevare mogu falsificirati čak i informacije prikazane u polju pošiljatelja.
U slučaju da primite poruku koja traži izvršenje uplate, ažuriranje podataka za prijavu ili potvrdu nekih ličnih informacija, preporučujemo vam da direktno pristupite web stranici hostico.ro, unoseći ručno adresu u pretraživač, bez korišćenja linkova iz sumnjive poruke.
Računi i stanje plaćanja mogu se proveriti u Hostico klijent području, u sekciji Finansije. Svaka transakcija plaćanja mora se vršiti isključivo putem zvaničnih kanala i procesora plaćanja koji koristi Hostico.
Šta treba da uradite ako ste otvorili sumnjivu vezu?
Ako ste primili jednu od ovih poruka, jednostavno primanje e-maila ne znači da su vaši podaci kompromitovani. Ipak, važno je da ne pristupate linkovima i da ne pružate informacije putem naznačenih stranica.
U slučaju da ste već pristupili nekim prevarantskim linkom ili ste uneli informacije na sumnjivoj stranici, preporučujemo vam da preduzmete sledeće mere, u zavisnosti od otkrivenih podataka:
- Promijenite lozinku za Hostico račun. Ako ste unijeli vjerodajnice na sumnjivoj stranici, odmah izvršite resetovanje lozinke za klijentski račun. Ako se ista lozinka koristi i za druge usluge, izmijenite je i u okviru njih.
- Aktivirajte autentifikaciju u dva faktora (2FA). Ova funkcionalnost pruža dodatni nivo zaštite od neovlašćenog pristupa. Možete konsultovati dokumentaciju o aktivaciji autentifikacije u dva faktora.
- Odmah kontaktirajte banku koja je izdala karticu. Ako ste dali bankovne podatke ili informacije o kartici, zatražite procjenu situacije i, ako je potrebno, blokirajte ili zamijenite karticu kako biste spriječili neovlaštene transakcije.
- Provjerite aktivnost računa. Pratite eventualne neobične prijave, neodobrene promjene i transakcije koje ne prepoznajete.
- Provjerite sigurnost uređaja. Ako ste preuzeli ili pokrenuli datoteke iz sumnjivih poruka, izvršite skeniranje s ažuriranom sigurnosnom solucijom.
Phishing kampanje mogu brzo evoluirati, kako kroz promjenu adresa pošiljaoca, tako i korišćenjem novih domena ili varijacija poruka. Zbog toga, identifikacija prevarantske adrese ne garantuje da će naredni pokušaji koristiti isti izvor.
Preporučujemo vam da pažljivo tretirate svaku netraženu komunikaciju koja vas moli da hitno izvršite uplatu, da se prijavite ili da dostavite poverljive informacije. U slučaju da postoje nejasnoće, direktna provera putem zvaničnih kanala je uvek poželjnija od pristupanja linku iz sumnjive poruke.
Za pitanja, verificaciju autentičnosti nekih poruka ili prijavljivanje pokušaja phishinga koji koriste identitet Hostico, možete nas kontaktirati na office@hostico.com ili putem službene kontakt stranice.
Hvala svima vama koji ste nam ukazali na ove pokušaje. Informacije koje ste poslali omogućile su nam da reagujemo već od prvih identifikovanih poruka i da obavestimo u što kraćem roku što veći broj korisnika.

